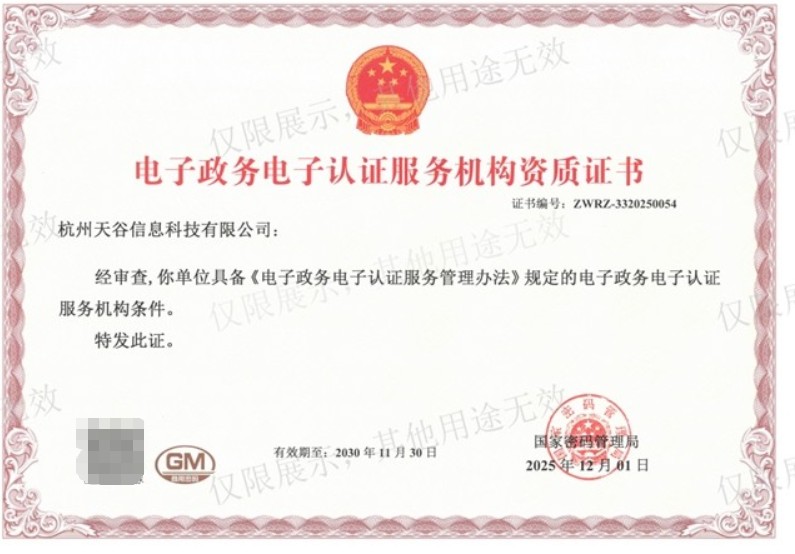
国家电子政务外网电子认证服务 构建可信电子政务基石
引言
随着数字政府建设的深入推进,电子政务已成为提升治理效能、优化公共服务的关键手段。国家电子政务外网作为承载各级政务部门业务应用的网络平台,其安全性、可信性直接关系到政务数据的安全流通与业务系统的稳定运行。电子认证服务作为网络信任体系的核心,为电子政务外网上的身份认证、数据完整性保护、行为抗抵赖提供了基础支撑。本文将系统阐述国家电子政务外网电子认证服务的内涵、体系架构、应用场景及发展趋势,以期为电子政务信任体系建设提供参考。
一、电子政务电子认证服务的内涵与定位
电子政务电子认证服务是指依据《中华人民共和国电子签名法》及相关密码法规,由依法设立的电子认证服务机构(CA机构)为国家电子政务外网上的各类用户(包括政务部门、公务员、社会公众等)提供数字证书签发、身份认证、电子签名验证等服务,确保电子政务活动中身份的真实性、数据的完整性和行为的不可否认性。
其核心定位是构建电子政务外网的信任基础设施。通过为网络中的每个实体赋予唯一的数字身份凭证(数字证书),实现“网络可信、身份可查、行为可溯”,为跨部门、跨层级的政务协同提供信任保障。电子认证服务与密码技术深度融合,是落实《密码法》和网络安全等级保护制度的重要技术措施。
二、电子认证服务体系建设
国家电子政务外网电子认证服务遵循“统一规划、分级建设、规范管理”的原则,形成了层次化的服务体系。
1. 根CA与信任源管理
国家层面设立电子政务外网根证书认证机构(根CA),作为整个信任体系的信任锚点,负责制定证书策略,签发和管理下级CA证书,并提供信任源列表服务。根CA的独立性和安全性是整个体系可信的前提。
2. 运营CA与注册审核机构
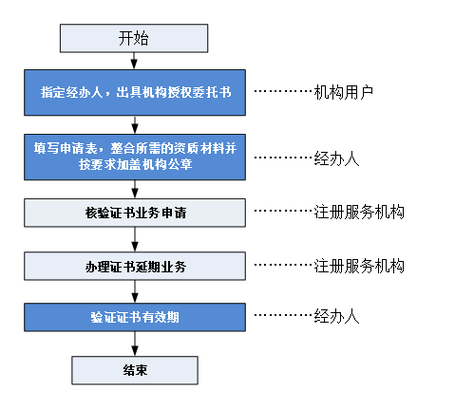
运营CA由具备资质的电子认证服务机构担任,负责按照根CA策略签发终端实体证书,并提供证书生命周期管理服务。注册审核机构(RA)分布在各级政务部门,负责用户身份核验、证书申请受理及介质发放,确保用户身份的真实性。
3. 技术支持与保障体系
包括证书查询服务、证书状态查询(OCSP/CRL)、时间戳服务、密钥管理中心(KMC)、密码机等基础设施,保障证书服务的可用性和安全性。同时建立完善的安全管理制度和应急预案,确保认证服务的连续性。
三、电子认证服务在电子政务外网中的应用
电子认证服务已深度融入电子政务外网的各类业务场景,成为保障业务安全不可或缺的环节。
1. 统一身份认证与单点登录
基于数字证书的身份认证替代传统的“用户名+口令”方式,实现政务人员访问外网应用系统的强身份认证。结合单点登录(SSO)技术,用户一次认证即可访问多个授权应用,既提升了用户体验,又降低了口令泄露风险。
2. 电子公文与电子印章
在公文流转、行政审批等环节,利用数字证书实现电子签名和电子签章,确保公文的真实性、完整性和不可抵赖性。电子印章系统与认证服务结合,实现签章行为的可追溯、可验证,推动无纸化办公的全面落地。
3. 数据安全传输与交换
基于公钥基础设施(PKI)的数字证书用于构建安全传输通道(如SSL/TLS),保障数据在传输过程中的机密性和完整性。在跨部门数据共享场景中,数字证书用于标识数据提供方和使用方身份,防止数据篡改和非法访问。
4. 安全审计与责任认定
数字证书为各类操作行为提供不可否认的证据,结合日志审计系统,能够精准还原操作过程,为安全事件调查和责任认定提供可靠依据。
四、挑战与发展趋势
当前,电子认证服务在电子政务外网应用中仍面临一些挑战:一是跨区域、跨部门的证书互认机制尚需完善,部分领域存在重复发证现象;二是移动办公场景下证书介质的适配性和便捷性有待提高;三是新型技术如量子计算对传统密码算法构成潜在威胁。
面向电子认证服务将呈现以下发展趋势:
1. 云化与移动化:云证书、手机盾等新型认证方式逐步普及,满足移动政务和远程办公需求。
2. 密码技术演进:推进抗量子密码算法研究和迁移,提升认证体系的长期安全性。
3. 互信互认与融合:推动跨行业、跨区域电子认证互认,构建全国一体化的电子政务信任生态;深化与区块链、零信任等新技术的融合,构建动态、持续的身份信任评估能力。
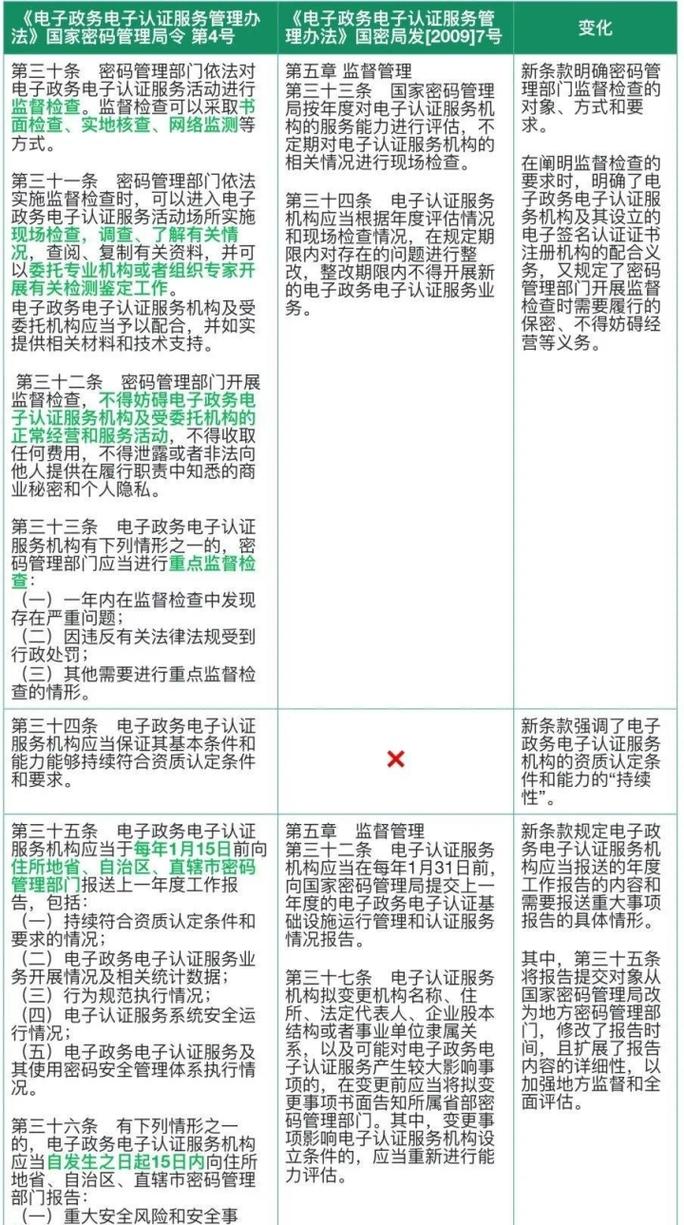
4. 标准化与规范化:持续完善标准规范体系,加强电子认证服务流程和安全的监管,确保认证服务的规范性和权威性。
电子认证服务作为国家电子政务外网信任体系的核心,将持续为数字政府建设提供坚实的安全底座。
最新产品